Sicurezza WordPress
Un sito WordPress può essere compromesso in diversi modi: attraverso plugin vulnerabili, temi non aggiornati, credenziali sottratte o configurazioni non adeguate. Le conseguenze possono essere redirect verso siti esterni, pagine spam, file modificati o accessi amministrativi non autorizzati.
Quando un sito viene hackerato o infettato da malware, non basta eliminare i file sospetti o installare un plugin di sicurezza. È necessario analizzare l’installazione, individuare le possibili cause della compromissione e verificare che non siano rimasti elementi in grado di riattivare l’infezione.
Gli interventi di sicurezza WordPress comprendono la bonifica dei siti compromessi, la rimozione del malware e il ripristino del corretto funzionamento, oltre ai controlli preventivi per individuare e correggere le vulnerabilità.
Sito WordPress hackerato o infetto: quali problemi si possono verificare
Non sempre un’infezione è immediatamente riconoscibile. In alcuni casi il sito continua a funzionare apparentemente in modo normale, mentre al suo interno sono presenti file malevoli, codice modificato o accessi non autorizzati.
Tra i segnali che possono indicare una compromissione ci sono:
- Redirect verso siti esterni: i visitatori vengono reindirizzati verso pagine pubblicitarie, siti sospetti o contenuti indesiderati.
- Pagine e contenuti spam: compaiono URL e pagine che promuovono prodotti, servizi o contenuti estranei al sito, talvolta visibili soltanto ai motori di ricerca.
- File modificati o sospetti: alcuni file di WordPress, dei plugin o del tema risultano alterati oppure sono presenti file che non dovrebbero trovarsi nell’installazione.
- Account amministrativi sconosciuti: vengono creati nuovi utenti con privilegi elevati senza autorizzazione.
- Avvisi di sicurezza: il browser, il provider hosting o i motori di ricerca segnalano possibili contenuti dannosi o attività sospette.
- Sospensione del sito: il provider può limitare o disattivare l’accesso all’installazione dopo aver rilevato attività malevole.
Questi sintomi non dimostrano automaticamente la presenza di malware, ma richiedono una verifica per capire che cosa sta accadendo e quale intervento sia necessario.
Bonifica e rimozione malware WordPress
La rimozione malware WordPress richiede un’analisi dell’installazione per individuare i componenti compromessi e comprendere come è avvenuta l’infezione.
Un intervento di bonifica può comprendere diverse attività:
- Analisi dei file: controllo dei file di WordPress, dei plugin e dei temi per individuare codice malevolo, modifiche sospette e file non riconosciuti.
- Verifica del database: ricerca di contenuti, script, collegamenti o altre modifiche che potrebbero essere state introdotte durante la compromissione.
- Controllo di plugin e temi: verifica dei componenti installati, delle versioni utilizzate e di eventuali vulnerabilità che potrebbero aver consentito l’accesso.
- Verifica degli account: controllo degli utenti amministrativi e degli accessi per individuare eventuali account creati senza autorizzazione.
- Rimozione del malware: eliminazione o sostituzione degli elementi compromessi e verifica della presenza di eventuali backdoor o meccanismi utilizzati per mantenere l’accesso al sito.
Una semplice scansione antivirus o l’eliminazione dei file segnalati da un plugin non sono sempre sufficienti. Alcune infezioni possono lasciare elementi nascosti o meccanismi che consentono al malware di ricomparire anche dopo una prima pulizia.
L’obiettivo della bonifica è quindi intervenire sulle cause e sulle tracce della compromissione, non soltanto sui sintomi visibili.
Perché un sito WordPress si infetta di nuovo dopo la pulizia
Può capitare che un sito WordPress venga nuovamente compromesso anche dopo aver eliminato i file malevoli. Questo accade quando la prima pulizia non ha individuato tutti gli elementi dell’infezione oppure quando rimane attiva la vulnerabilità che ha permesso l’attacco.
Tra le possibili cause ci sono:
- File malevoli o backdoor rimasti nell’installazione.
- Plugin o temi vulnerabili che non sono stati aggiornati o sostituiti.
- Account amministrativi o credenziali ancora in possesso di soggetti non autorizzati.
- Codice malevolo inserito nel database o in altre parti del sito.
- Altre installazioni presenti sullo stesso hosting che potrebbero essere coinvolte nella compromissione.
Per evitare che il problema si ripresenti, è importante verificare l’intero contesto interessato dall’infezione e non limitarsi alla cancellazione dei file individuati inizialmente.
La possibilità di individuare tutte le cause dipende anche dagli accessi disponibili, dalla presenza di log e dalle condizioni dell’ambiente hosting. Per questo motivo non è corretto considerare una scansione negativa come una garanzia assoluta che non esistano più elementi sospetti.
Ripristino di un sito WordPress compromesso
Quando un sito viene hackerato, una delle prime possibilità che si prendono in considerazione è il ripristino di un backup precedente all’infezione.
Questa soluzione può essere utile, ma prima occorre verificare che la copia sia effettivamente precedente alla compromissione e che non contenga già file vulnerabili o componenti che hanno permesso l’attacco.
Il ripristino di un backup, infatti, non elimina necessariamente la causa del problema. Se vengono recuperati gli stessi plugin vulnerabili, le stesse configurazioni o le stesse credenziali compromesse, il sito potrebbe essere nuovamente esposto.
In base alle condizioni dell’installazione, può essere possibile ripulire WordPress mantenendo i contenuti e le funzionalità esistenti, oppure può essere necessario sostituire alcuni componenti o ricostruire parti dell’installazione.
Dopo il ripristino è importante verificare che il sito funzioni correttamente, che non siano rimasti elementi malevoli e che siano state affrontate le vulnerabilità individuate.
Come proteggere WordPress dopo una bonifica
Una volta completata la rimozione del malware, è importante intervenire anche sugli aspetti che potrebbero aver favorito la compromissione.
La messa in sicurezza può comprendere:
- Aggiornamento di WordPress: verifica della versione del CMS e applicazione degli aggiornamenti necessari.
- Revisione di plugin e temi: aggiornamento, sostituzione o rimozione dei componenti vulnerabili, obsoleti o non più mantenuti.
- Controllo degli accessi: verifica degli utenti amministrativi, modifica delle credenziali e revisione degli accessi non più necessari.
- Verifica delle configurazioni: controllo dei permessi dei file e delle impostazioni che possono esporre il sito a rischi.
- Gestione dei backup: verifica della disponibilità di copie affidabili e della possibilità di ripristinare il sito in caso di problemi.
Le attività necessarie dipendono dal tipo di compromissione e dallo stato dell’installazione. Non tutti i siti richiedono gli stessi interventi: è importante individuare le criticità effettive e stabilire quali correzioni siano prioritarie.
Sicurezza WordPress: prevenzione e controllo delle vulnerabilità
Non è necessario aspettare che un sito venga hackerato per occuparsi della sua sicurezza. Un controllo preventivo permette di individuare problemi e vulnerabilità prima che possano essere sfruttati.
L’analisi può riguardare diversi aspetti dell’installazione:
- WordPress, plugin e temi: verifica delle versioni, degli aggiornamenti disponibili e della presenza di componenti con vulnerabilità note.
- Componenti non più mantenuti: individuazione di plugin e temi obsoleti o non più supportati, che potrebbero esporre il sito a rischi.
- Utenti e permessi: controllo degli account amministrativi, dei ruoli assegnati e degli accessi non più necessari.
- Configurazioni: verifica delle impostazioni di WordPress, dei permessi dei file e di altri elementi che possono influire sulla sicurezza.
- Personalizzazioni e integrazioni: valutazione delle funzionalità aggiuntive e del codice personalizzato, per individuare eventuali criticità.
Al termine dell’analisi è possibile individuare le principali vulnerabilità e definire gli interventi necessari per ridurre i rischi. Le priorità vengono valutate in base alla situazione effettiva del sito e all’impatto delle criticità riscontrate.
Sicurezza WordPress anche su siti realizzati da altri
È possibile intervenire anche su siti WordPress realizzati da altri professionisti, soprattutto quando non vengono aggiornati da tempo, presentano problemi di sicurezza o non si conosce con precisione lo stato dell’installazione.
Prima di procedere è importante valutare la versione di WordPress, i plugin e i temi utilizzati, le personalizzazioni presenti e le condizioni generali del sito.
In questo modo è possibile capire se l’installazione può essere recuperata e messa in sicurezza, se alcuni componenti devono essere sostituiti oppure se sono necessari interventi più ampi.
L’analisi iniziale permette di definire le attività realmente necessarie, evitando aggiornamenti o modifiche indiscriminate che potrebbero compromettere funzionalità già presenti.
Richiedi un intervento per la sicurezza del tuo sito WordPress
Se il tuo sito WordPress è stato hackerato, presenta redirect anomali, pagine spam o altri segnali di infezione, è importante intervenire per individuare la causa e rimuovere il malware.
Puoi richiedere un intervento anche se desideri verificare la sicurezza del sito, controllare plugin e temi o individuare eventuali vulnerabilità prima che vengano sfruttate.
Per una prima valutazione, descrivi il problema riscontrato, quando è comparso e se hai ricevuto segnalazioni dal provider hosting o dai motori di ricerca. Se conosci la versione di WordPress e le attività già effettuate, puoi indicarle nella richiesta.
Contattami per valutare la situazione e individuare l’intervento più adatto al tuo sito.
Sicurezza WordPress
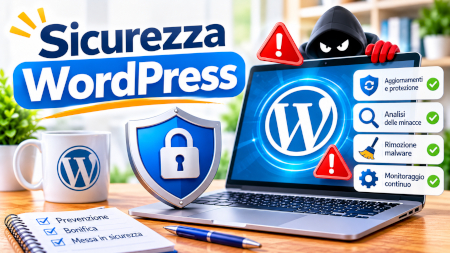
La sicurezza WordPress è fondamentale per proteggere il sito da vulnerabilità, attacchi informatici e accessi non autorizzati. Attraverso controlli periodici, aggiornamenti e configurazioni adeguate è possibile ridurre i rischi di compromissione e intervenire tempestivamente in caso di infezioni o attività sospette.
Hai bisogno di un intervento per la sicurezza del tuo sito WordPress?
Contattami e descrivimi la situazione. Potremo valutare insieme il problema e capire come intervenire.