Sicurezza Joomla
Un sito Joomla può essere compromesso in diversi modi: malware inserito nei file, pagine indesiderate, redirect verso siti esterni, account amministrativi creati senza autorizzazione o modifiche al funzionamento del CMS.
Quando succede, non basta eliminare il file che sembra sospetto o ripristinare una copia del sito senza prima verificarla. Per risolvere il problema è necessario capire come è avvenuta la compromissione, individuare le tracce dell’attività malevola e verificare che non siano rimasti elementi in grado di causare una nuova infezione.
La sicurezza Joomla riguarda anche la prevenzione: aggiornamento del CMS e delle estensioni, controllo degli accessi e verifica delle configurazioni. Questi aspetti sono importanti per ridurre il rischio che il problema si presenti nuovamente.
Sito Joomla hackerato o infetto: quali problemi si possono verificare
Non sempre un’infezione è immediatamente riconoscibile. In alcuni casi il sito continua a funzionare apparentemente in modo normale, mentre vengono eseguite attività non autorizzate.
Tra i segnali che possono indicare un sito Joomla compromesso ci sono:
- Redirect verso altri siti: visitando il sito, alcuni utenti vengono indirizzati verso pagine esterne o contenuti indesiderati.
- Pagine e contenuti spam: compaiono URL, testi o pagine che non sono stati pubblicati dal proprietario del sito, spesso con finalità SEO.
- File modificati o sospetti: vengono individuati file che non appartengono all’installazione originale di Joomla o che contengono codice non autorizzato.
- Account amministrativi sconosciuti: nel pannello di Joomla compaiono utenti che non sono stati creati dal proprietario o dai collaboratori.
- Malware e codice malevolo: il sito contiene script, file o modifiche che possono essere utilizzati per attività dannose.
- Segnalazioni di sicurezza: il browser, i motori di ricerca o il provider hosting segnalano il sito come pericoloso o ne limitano l’accesso.
In alcune situazioni l’hosting può sospendere il sito o l’intero account per proteggere gli altri servizi presenti sul server. In questi casi è necessario intervenire sulla compromissione e verificare le condizioni richieste dal provider prima di richiedere la riattivazione.
Bonifica e rimozione malware Joomla
La bonifica di un sito Joomla infetto richiede un’analisi dell’installazione e delle aree che possono essere state coinvolte. L’obiettivo non è soltanto rimuovere il malware individuato, ma anche cercare di comprendere come sia entrato e se siano presenti altri elementi che potrebbero consentire una nuova compromissione.
In base alla situazione, l’intervento può comprendere:
- Analisi dei file e dell’installazione: individuazione di file modificati, codice sospetto, script e componenti che non dovrebbero essere presenti.
- Controllo del database: verifica di eventuali contenuti, modifiche o dati anomali riconducibili all’infezione.
- Verifica di Joomla e delle estensioni: controllo della versione del CMS e di componenti, moduli, plugin e template, prestando attenzione a quelli obsoleti o vulnerabili.
- Controllo degli account e degli accessi: verifica degli utenti amministrativi e delle credenziali che potrebbero essere state compromesse.
- Rimozione del malware: eliminazione dei file e del codice malevolo individuati, intervenendo sulle parti dell’installazione coinvolte.
- Verifica delle possibili persistenze: ricerca di elementi che potrebbero consentire al codice malevolo di continuare a funzionare o di reinfettare il sito.
La rimozione malware Joomla deve quindi essere accompagnata da controlli più ampi rispetto alla semplice cancellazione dei file segnalati da uno scanner.
Perché un sito Joomla si infetta di nuovo dopo la pulizia
Può capitare che un sito sembri pulito dopo un primo intervento, ma che l’infezione si ripresenti dopo qualche ora o qualche giorno.
Questo può accadere quando vengono rimossi soltanto i file più evidenti, senza individuare tutti gli elementi coinvolti nella compromissione. Per esempio, possono essere rimasti altri file malevoli, accessi non autorizzati o componenti vulnerabili che permettono di sfruttare nuovamente il sito.
Anche il ripristino di un backup non è sempre sufficiente: se la copia contiene già i file infetti o una versione vulnerabile dell’estensione che ha consentito l’attacco, il problema può ripresentarsi.
Per questo motivo la bonifica deve considerare anche le possibili cause dell’infezione e le condizioni che hanno permesso la compromissione. Quando le informazioni disponibili non consentono di individuare con certezza il punto di ingresso, è importante distinguere le evidenze verificate dalle ipotesi.
Come proteggere Joomla dopo una bonifica
Dopo aver rimosso il malware è importante intervenire anche sulle condizioni che possono aver favorito l’attacco. La pulizia del sito e la sua messa in sicurezza sono attività collegate, ma non coincidono.
A seconda del caso, possono essere necessari:
- Aggiornamento di Joomla: utilizzo di una versione supportata e verifica delle condizioni necessarie per l’aggiornamento.
- Controllo delle estensioni: aggiornamento, sostituzione o rimozione di componenti, moduli e plugin obsoleti o non più mantenuti.
- Revisione degli accessi: verifica degli account amministrativi e modifica delle credenziali potenzialmente compromesse.
- Verifica delle configurazioni: controllo delle impostazioni e dei permessi che possono influire sulla sicurezza dell’installazione.
- Controllo dei backup: verifica della disponibilità di copie utilizzabili per un eventuale ripristino.
Non tutte le installazioni richiedono gli stessi interventi. La scelta dipende dalla versione di Joomla, dalle estensioni utilizzate, dalle personalizzazioni presenti e dalla natura della compromissione.
Sicurezza Joomla: prevenzione e controllo delle vulnerabilità
Anche un sito che non presenta segnali di infezione può avere problemi di sicurezza. Versioni non aggiornate del CMS, estensioni vulnerabili, componenti non più mantenuti e configurazioni poco adeguate possono aumentare il rischio di compromissione.
Una verifica preventiva della sicurezza Joomla permette di individuare queste situazioni e valutare quali interventi siano opportuni.
L’analisi può riguardare:
- versione del CMS e disponibilità degli aggiornamenti;
- componenti, moduli, plugin e template installati;
- estensioni obsolete, vulnerabili o non più supportate;
- utenti, ruoli e permessi di accesso;
- configurazioni e impostazioni dell’installazione;
- eventuali personalizzazioni che possono richiedere verifiche specifiche.
L’obiettivo è individuare le aree più esposte e definire le priorità di intervento, senza applicare modifiche indiscriminate che potrebbero compromettere il funzionamento del sito.
Sicurezza Joomla anche su siti realizzati da altri
Un sito Joomla può essere compromesso o presentare problemi di sicurezza anche quando è stato realizzato da un altro professionista o quando non viene aggiornato da tempo.
In questi casi è importante valutare prima lo stato dell’installazione, la versione di Joomla, le estensioni presenti e le eventuali personalizzazioni. Un componente non più mantenuto, per esempio, potrebbe richiedere una sostituzione o un intervento specifico prima di poter aggiornare il CMS.
L’analisi iniziale permette di capire quali problemi sono effettivamente presenti, quali interventi sono possibili e se esistono particolari criticità da considerare prima di procedere.
Richiedi un intervento per la sicurezza del tuo sito Joomla
Se il tuo sito Joomla è stato hackerato, contiene malware, mostra redirect anomali oppure è stato segnalato o sospeso dal provider hosting, è importante valutare la situazione prima di effettuare modifiche o cancellazioni che potrebbero rendere più difficile il recupero.
Puoi contattarmi descrivendo il problema e indicando, se disponibili, la versione di Joomla, eventuali messaggi ricevuti dall’hosting, le anomalie riscontrate e gli interventi già effettuati.
Se invece vuoi verificare la sicurezza di un sito che non presenta infezioni evidenti, è possibile valutare un controllo preventivo delle vulnerabilità e delle configurazioni.
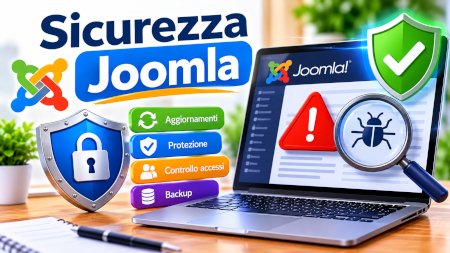
La sicurezza Joomla è fondamentale per proteggere il sito da vulnerabilità, attacchi informatici e accessi non autorizzati. Attraverso controlli periodici, aggiornamenti e configurazioni adeguate è possibile ridurre i rischi di compromissione e intervenire tempestivamente in caso di infezioni o attività sospette.
Hai bisogno di un intervento per la sicurezza del tuo sito Joomla?
Contattami e descrivimi la situazione. Potremo valutare insieme il problema e capire come intervenire.